一、大促后的钓鱼短信高峰
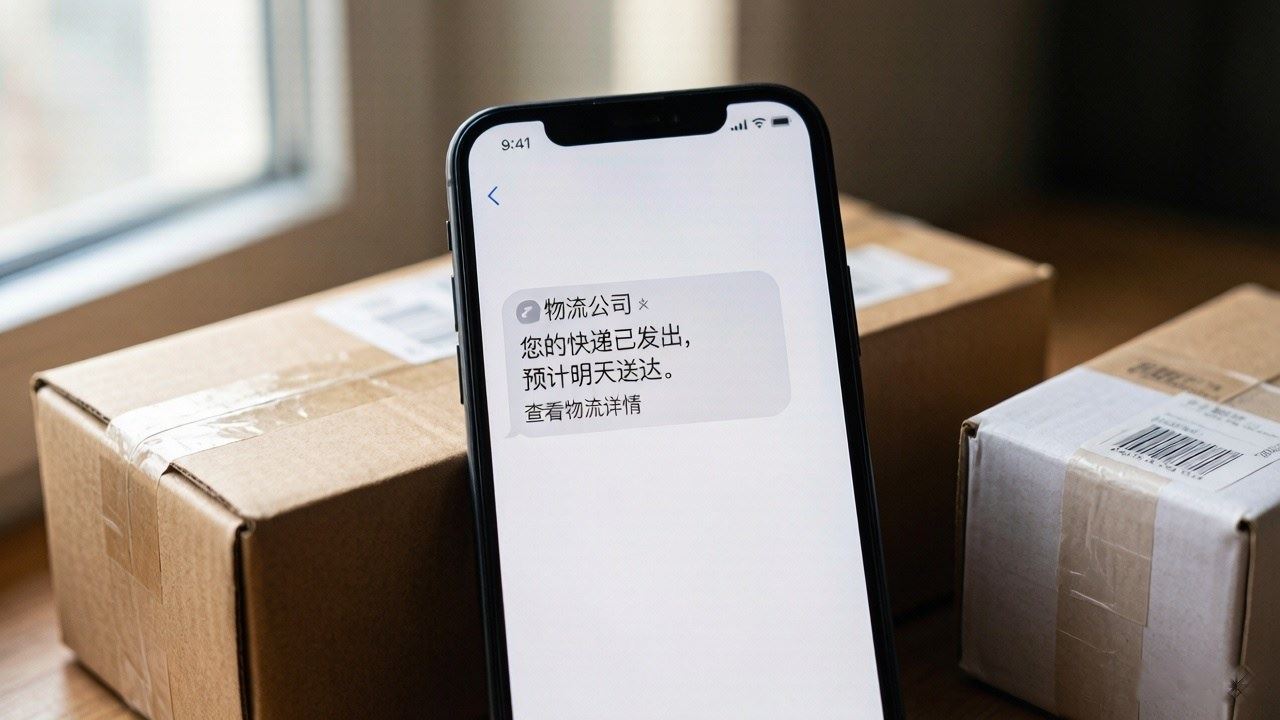
假快递短信是每年大促之后的固定节目。双十一刚结束,物流系统里的真实快递数以亿计,你的手机每天响个不停。这时候收到一条“您的快递已到达,请点击链接确认收货”——听起来再合理不过。骗子等的正是这个心理时机:信息噪音大到让你麻木,真通知和假通知混在一起,随手点开的概率极高。
点了会怎样?钓鱼链接打开的页面要么伪装成快递公司的登录页,骗你输入手机号、验证码、支付密码;要么诱导你下载客户端应用,那本身就是木马。还有一部分链接直接触发静默扣费的订阅陷阱——点进去啥都不填,几十块钱话费也可能被悄悄扣走。识别这类短信,抓三处伪装:短信的发送号码、链接的域名、话术的引导动作。
二、第一处:发送号码的伪装
正规物流的通知短信有两种发送形式:企业短信通道(一串长号码,106 开头居多,后带企业签名)和官方客户端推送。你看短信内容的时候,第一眼应该看顶部发件人那一栏。企业的客服短信一定显示的是企业签名(比如【某某快递】),个人手机号发来的“官方通知”一律不可信。
钓鱼短信的发送号码分三类:海外号码(加号开头的各国号段)、虚拟号(170、171、165 开头)、个人手机号。第一类识别完直接删——国际长途是怎么做到给你发“快递到达通知”的?完全不合理。后两类也是同理:任何官方业务通知都不会从个人号码发出。
还有一个常见的伪装方式:恶意短信把自己的显示名改成“某某快递”——在部分手机上,发件人显示的名称可以被发送方设置。所以名称不能作为依据,号码本身才是证据。这条方法对所有短信都管用,想了解官方核实通道的,可以参考我们之前梳理的防伪查询电话,官方号码永远只能从官方渠道获得。
三、第二处:链接域名的伪装
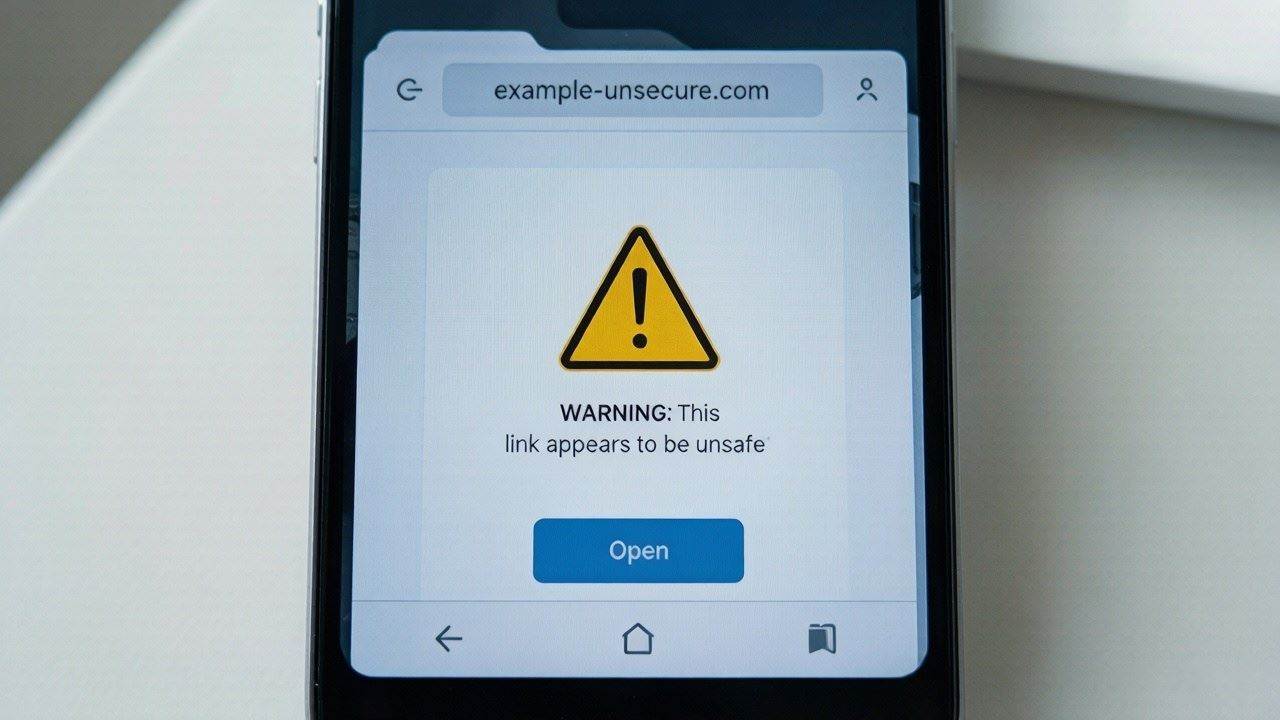
钓鱼链接的第二个漏洞在域名上。正规快递公司发的短信,链接要么是自己的官网域名,要么是行业平台通用的短链接。看域名的基本动作:长按或者复制链接,粘贴打开前先看一眼。
钓鱼链接的域名特征有规律:近似域名(把字母改一两个的仿冒,比如正规域名里多塞一个字母)、无关联域名(完全跟快递无关的词组加奇怪后缀,如点博客、点店里这类廉价后缀)、数字地址直连(直接是一串数字开头的链接)。后两种最容易识别——正规企业不会把业务页面挂在莫名其妙的域名上。近似域名需要稍微留个心,看域名的时候一个字母一个字母地扫。
最安全的做法:短信里的链接一个都别点。要查快递,直接打开购物软件或者快递公司的官方客户端。三分钟和三秒钟的差距,换来的是零风险。这条规则适用于所有带链接的通知短信,银行扣款、通行费、积分兑换,全都是同一个套路。想了解扫码路线的同类骗局,延伸阅读二维码防伪盲区。
四、第三处:话术的引导动作
钓鱼短信的第三个伪装在话术里。规律是:它一定要让你做一个动作。常见的引导话术有四种——“点击链接确认收货”“回复短信退订扣费”“扫码领取包裹”“验证身份信息”。每一条都指向一个具体动作:点链接、回短信、扫码、填信息。究竟为什么收个货需要这么多动作?真正的快递通知只有两种动作指引:去官方客户端查看,或者凭取件码取件。除此之外多出来的动作,都带着问号。
细看话术还有更多破绽。“您的包裹已被拦截”“快递已丢损,点击理赔”——正常的丢件理赔流程是客服电话加原渠道退款,不会短信发链接让你填银行卡。“您的快递地址有误,请确认修改”——真要改地址,官方寄件单里有入口。“通行证禁用”“医保卡停用”这类跟快递无关的话术,更是直接暴露了发送者的身份不在快递体系内。
记住一条总原则:官方通知只指路,骗子才直接让你动手。通知和操作的分离,是正规流程与钓鱼话术最根本的区别。
五、已经点开了怎么办
万一已经点了链接,按风险程度分三步处理:
只是打开页面,什么都没填——风险较低。关闭页面,不要下载页面提示的任何客户端。之后几天留意话费账单和短信扣费提醒。
填了手机号但没填验证码——中等风险。立即修改购物平台的登录密码,开启动态验证。骗子拿到手机号后可能尝试撞库登录。
填了验证码、支付密码,或者下载了客户端——高风险。立即冻结相关银行卡(打银行客服),修改所有涉及平台的密码,最后打 110 或 96110 报警。如果手机装了不明客户端,备份数据后恢复出厂设置最稳妥。
然后把这些短信、通话记录、损失凭证保存好,提供给警方的每一条线索都可能保护下一个受害者。也可以安装运行国家反诈中心客户端,它能识别大部分已知钓鱼链接和诈骗号码。这个工具之前我们在反诈系列里多次提到,是官方免费的防线。
一句话总结:看发件号码、辨链接域名、防引导动作。三处看过,钓鱼短信就只剩一条垃圾信息。