一、先问自己三个问题,再听供应商讲故事
“上防伪系统”这件事,很多品牌是被动启动的:电商投诉多了、经销商乱价了、某款产品被仿冒了,于是赶紧找一家供应商。急着上马的结果,往往是买了一堆用不上的功能,半年后系统变成摆设。还有一类更常见:为了应付平台的“正品保障”要求随便买个便宜的二维码生成器,码是有了,但谁来查、怎么管、出了问题谁负责,一问三不知——这不叫上了防伪系统,这叫买了个心理安慰。
先别急着比价,关起门来问自己三个问题:
第一,你的假货到底长什么样?是外面仿冒你的包装,还是经销商真假混卖,还是跨区域窜货扰乱价格?三种情况对应三种系统侧重:防仿冒靠消费者验真,防混卖靠渠道追溯,防窜货靠扫码定位。搞清楚对手是谁,才知道要买什么。这三个问题不想清楚,后面的比价和看方案书都是浪费时间。
第二,你的消费者愿不愿意扫码?快消品单价低、图省事,没人会为验真专门下个App;数码美妆这类高价高频复购的,扫码领积分红包的意愿就强得多。意愿决定了系统该做得“重”还是“轻”。
第三,你的预算是学费还是投资?一次性买断看着便宜,但访问量上来后的服务器、运维、迭代全部要自己扛;SaaS按年付费门槛低,系统有人持续替你升级,但长期算下来未必更省,关键看你的扫码量级和团队有没有IT人力。量小、没技术团队的,SaaS先跑起来;日扫码量稳定在几万以上、对数据安全要求高的,再考虑私有化部署。这个问题决定了你该选SaaS还是私有化。
二、建议一:按场景选功能,别为用不上的东西买单
供应商的方案书往往厚达几十页,核心功能、溯源、营销、会员、分销全都有。但静下心想想:一家年流水几千万的品牌,真的需要一上来就搞全渠道会员运营吗?
防伪系统的本质就一件事——让每一件商品有一个可被验证的身份,也就是业内常说的一物一码。想做深,可以看看这篇一物一码到底是什么,它把防伪、溯源、防窜货、扫码营销四件事串在了一套数据上。但对刚起步的品牌来说,先把“防伪+基础溯源”这一层跑通,比什么都重要。标签怎么选、怎么做,也可以参考我们之前整理的防伪标签怎么选,里头按品类给了方案建议,能帮你省掉不少弯路。
说得再直白点:连这盒货是不是我家的都回答不了,谈什么会员运营和私域流量。功能清单上那些花活,等扫码量跑起来、有了数据基础再考虑也不迟。还有个判断窍门:看供应商自己主推什么——拼命向你推销扫码营销、红包裂变的,往往把你当流量入口而非防伪客户;愿意和你聊赋码工艺、查询成功率、异常预警机制的,才是正经做防伪的。
三、建议二:数据归属比系统功能更值钱
这是选型里最容易被忽略、也最容易吃亏的一条。
不少SaaS防伪系统的合同里,扫码数据的所有权是模糊的:谁在扫、扫了什么、在哪个城市,这些沉淀在你的产品上的消费者数据,有些供应商会当作自己的资产,你导出还要额外付费,甚至换供应商时数据根本带不走。
签合同前必须确认三件事:数据导出是否免费、是否支持全量导出;账号体系能不能迁移到自有域名或小程序;合同终止后数据保留多久、如何交接。这三条写不进合同的供应商,再便宜也要三思。说句现实的:防伪系统用三年,最大的收益不是挡住了多少假货,而是你第一次拥有了“谁在什么时候、在哪里买走了你的产品”的第一手数据。这个能力可以看看防伪查询系统在产品溯源中的作用,理解一下它在整个数字化链条里的位置。
四、建议三:先小批量试跑三个月
再漂亮的演示系统,也不如你自己的产线跑三个月真实。
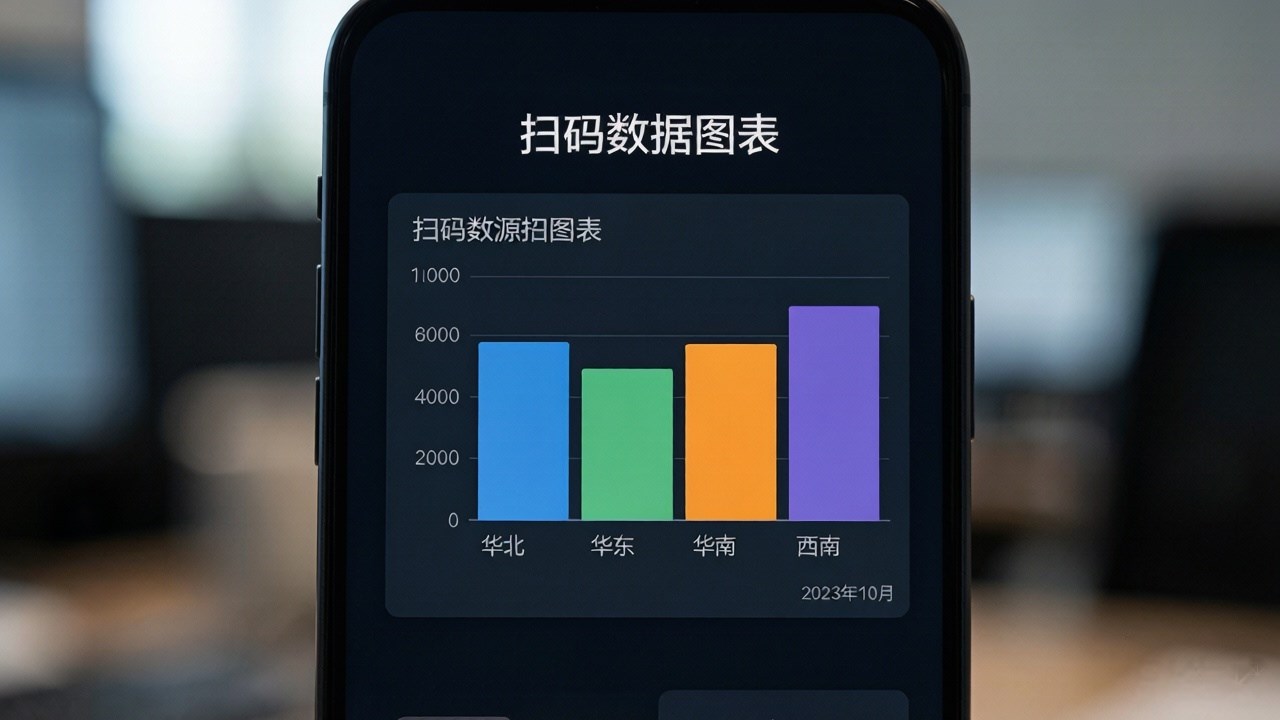
试跑要验证四个环节:赋码环节——贴标或喷码会不会拖慢产线速度,不良率多少;查询环节——消费者实际扫码成功率多少,页面加载快不快;数据环节——后台的扫码分布跟你预期的渠道结构是不是对得上;服务环节——出问题时供应商的响应速度,售前和售后往往是两家店。
试跑建议拿一两个主力SKU、覆盖两三个省的渠道,三到六个月。跑顺了再全量铺开,跑不顺及时换,沉没成本也就在可控范围。
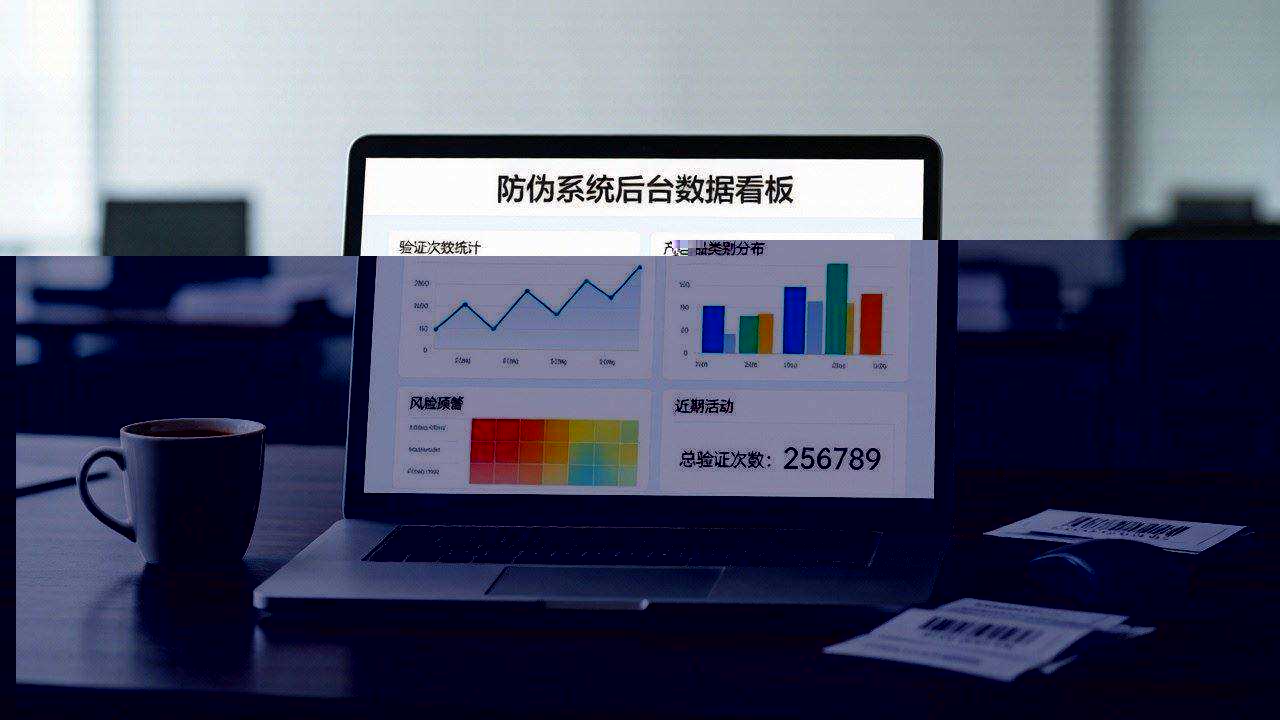
试跑期间最有价值的一个指标是扫码率:卖出去的商品里有多大比例被扫过。低于5%要警惕——不是消费者不愿意扫,就是查询入口做得太绕。扫码率上不去,再贵的系统也只是个录像机,产生不了任何经营价值。
五、选型清单:五个必问供应商的问题
最后给一张可以直接照着问的清单:
这是一物一码还是批次码?批次码是按批生成,一物一码是按件生成,防伪能力完全不同。
查询入口能嵌进我们自己的小程序吗?能嵌,消费者数据才是你的。
数据能免费全量导出吗?含糊其辞的,大概率有坑。
系统怎么按量计费?问清楚扫码量峰值怎么收费,大促期间会不会限流。
能不能先试跑?连试跑都不愿意做的供应商,交付能力大概率配不上方案书。
防伪系统这东西,买贵了心疼,买错了更心疼。按这三条建议加上这五个问题走一遍,不敢说选到最好的,但至少能避开80%的坑。记住一句话:好的防伪系统不是一次性采购,而是一个跟着你的渠道和销量一起长的能力——选个愿意陪你跑起来的供应商,比选个方案书写得漂亮的,靠谱得多。